Trois mille conversations enregistrées, cent cinquante personnes écoutées, deux mille noms conservés dans trois fichiers informatiques. Entre janvier 1983 et mars 1986, la cellule antiterroriste de l’Élysée a mis sur écoute des journalistes, des avocats, une actrice, des rédactions entières. Le tribunal correctionnel de Paris a fixé la date du 9 novembre 2005 pour juger l’affaire, et a désigné François Mitterrand comme l’inspirateur et le décideur de l’essentiel. Sept collaborateurs condamnés, tous à des peines avec sursis. Lui était couvert par l’immunité présidentielle. La loi renseignement de 2015 s’est construite en partie contre ce souvenir, et je repars de là parce que la vraie question n’est pas de savoir ce que l’État peut faire, mais de savoir qui s’en apercevrait.
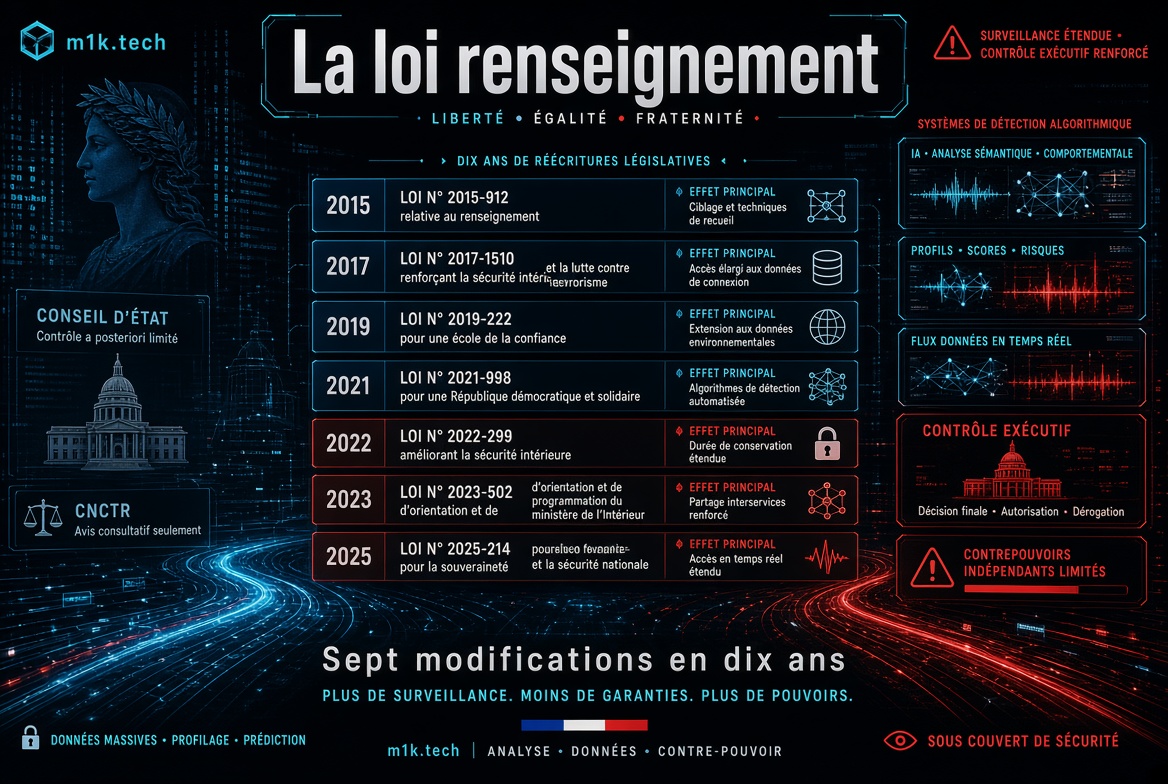
Le texte vient d’être modifié pour la septième fois, le 16 août 2026. Personne n’en a beaucoup parlé.
English version: France Rewrote Its Surveillance Law Seven Times in Ten Years.
Sept couches en dix ans
Avant 2015, la France n’avait pas de cadre général. Des bouts de textes, la loi de 1991 sur le secret des correspondances, la CNCIS, et des pratiques anciennes jamais écrites. La loi du 24 juillet 2015 crée le livre VIII du code de la sécurité intérieure et pose trois choses : sept finalités limitativement énumérées à l’article L. 811-3, un catalogue de techniques autorisées, et un double contrôle par la CNCTR et une formation spécialisée du Conseil d’État.
Ces sept finalités méritent d’être lues sans les yeux du communiqué de presse : indépendance nationale et défense, intérêts majeurs de la politique étrangère et prévention des ingérences, intérêts économiques et scientifiques majeurs, prévention du terrorisme, prévention des atteintes à la forme républicaine des institutions et des violences collectives, criminalité organisée, prolifération. Le terrorisme occupe une ligne sur sept. Le sénateur Claude Malhuret l’avait dit pendant les débats et c’est resté la critique la plus juste du texte : toutes les justifications avancées portaient sur la menace terroriste, alors que le dispositif s’applique très largement au-delà.
La suite se lit comme une sédimentation. Novembre 2015 pour la surveillance des communications internationales, écrite pour combler ce que le Conseil constitutionnel venait de censurer. La QPC sur la surveillance hertzienne en 2016, puis la loi SILT en octobre 2017. Puis, la seule vraie pression extérieure de tout le parcours : l’arrêt de la CJUE du 6 octobre 2020 sur la conservation généralisée des données, et la réponse du Conseil d’État du 21 avril 2021 dans l’arrêt French Data Network. Le législateur enchaîne avec la loi du 30 juillet 2021, texte pivot qui pérennise la technique dite de l’algorithme, l’étend aux URL et refond la conservation. Vient ensuite la loi du 25 juillet 2024 sur les ingérences étrangères, qui ouvre l’algorithme à deux finalités supplémentaires à titre expérimental.
La décision du Conseil constitutionnel du 12 juin 2025 sur la loi narcotrafic est la plus intéressante de toute la séquence. Saisi de trente-huit des soixante-quatre articles, il en valide trente-deux et en censure six, dont l’article 5 qui donnait aux services du premier cercle un accès direct aux bases fiscales, et l’article 15 qui étendait le traitement algorithmique des URL à la criminalité organisée. Et il ne s’est pas limité au texte qu’on lui soumettait : il a aussi supprimé les mots « ainsi que les adresses complètes de ressources utilisées sur internet », qui figuraient déjà dans l’article L. 851-3 depuis 2021. Le motif tient en une phrase, et elle est bonne : autoriser de manière générale et indifférenciée le traitement algorithmique sur l’ensemble des données transitant par les réseaux, sans condition tenant à la nature des données révélées par ces URL, ne concilie pas de façon équilibrée l’ordre public et la vie privée.
Un an plus tard, le législateur revient avec exactement le même outil, mieux bordé. La loi du 16 août 2026 actualisant la programmation militaire rétablit l’usage des URL, étend l’algorithme à la criminalité et à la délinquance organisées, refond la procédure de l’article L. 851-3 et y ajoute des garanties. Elle crée, au passage, un régime de déclaration préalable pour les publications d’agents et d’anciens agents, ainsi qu’un état d’alerte de sécurité nationale. Le Conseil constitutionnel l’a validée sans réserve le 6 août 2026.
C’est le rythme du dossier depuis dix ans : élargissement, censure, retour six à douze mois plus tard avec le même dispositif et un encadrement plus fin. Ça fonctionne, et ça ne recule jamais. Une seule exception, le chiffrement, sur laquelle je reviens plus bas.
Cinq algorithmes
Tout le monde parle des boîtes noires. Presque personne ne regarde le compteur.
Le mécanisme d’abord, parce qu’il est mal compris. Le Premier ministre peut imposer aux opérateurs et aux fournisseurs de services internet la mise en œuvre, sur leurs réseaux, de traitements automatisés destinés à détecter des connexions révélant une menace. Ces algorithmes ne portent que sur des données de connexion, jamais sur le contenu, et ne doivent pas permettre d’identifier les personnes. Les données ne sont conservées que vingt-quatre heures au maximum pour traitement. La levée de l’anonymat intervient en deux temps, avec un délai de 60 jours entre les deux.
Maintenant le compteur. Premier algorithme déployé en octobre 2017, soit deux ans après le vote. Trois en activité fin 2018. Toujours trois fin 2020, aucune nouvelle autorisation n’ayant même été demandée cette année-là. Une autorisation supplémentaire en 2023 porte le total à cinq depuis 2015. Et la faculté d’étendre le dispositif aux URL, ouverte en 2021, n’avait toujours pas été mise en œuvre au moment où le Conseil constitutionnel l’a censurée quatre ans plus tard.
Cinq algorithmes en dix ans. Ce n’est pas un filet dérivant sur le trafic national, mais une poignée de détecteurs paramétrés, autorisés au cas par cas, dont le président de la CNCTR lui-même reconnaît qu’ils peuvent se révéler soit trop ciblés, soit trop larges pour servir à quelque chose. On a bâti dix ans de débat public autour d’un dispositif dont le rendement opérationnel reste discuté par ceux qui le contrôlent.
Le volume est ailleurs
Si vous cherchez la collecte de masse, elle existe, mais dans un régime juridique distinct dont personne ne discute. La surveillance des communications électroniques internationales, encadrée par la loi du 30 novembre 2015, autorise la DGSE à pratiquer des mesures ciblées et aussi à exploiter non individualisées les données de connexion. La garantie centrale tient à ce que les communications échangées entre identifiants rattachables au territoire national, quand elles sont interceptées par ce dispositif, soient instantanément détruites.
Sur le terrain, la France est un point de passage. Un plan d’interception des câbles sous-marins atterrissant à Marseille, Penmarch et Saint-Valéry-en-Caux a été lancé en 2008 avec un budget de plusieurs centaines de millions d’euros, et les publications publiques font état d’une vingtaine de sites d’interception mêlant des stations satellitaires et des atterrissements de fibre. Quatre-vingt-dix-neuf pour cent des télécommunications intercontinentales transitent par ces câbles.
Petite précision au passage, parce que la confusion est fréquente : les sondes de détection posées chez les opérateurs et les hébergeurs par l’ANSSI au titre de l’article L. 33-14 du code des postes n’ont rien à voir avec tout ça. Même localisation physique, finalité inverse, c’est de la cybersécurité défensive au sens de la directive NIS 2 et de son socle européen de cybersécurité.
Cent valises, quarante-huit heures
L’IMSI-catcher n’existe pas dans la loi française. Les textes parlent de l’appareil ou dispositif technique mentionné au 1° de l’article 226-3 du code pénal, article qui érige en délit la détention et l’usage de ces matériels hors autorisation. Tout le reste consiste en des dérogations à une interdiction pénale, ce qui constitue une construction juridique assez élégante quand on y pense.
Côté renseignement, deux garde-fous se distinguent. Le contingentement matériel d’abord, rare en droit français : le nombre d’appareils pouvant être simultanément autorisés est plafonné par décision du Premier ministre après avis de la CNCTR, et ce plafond a été fixé à cent, chaque appareil étant inscrit dans un registre spécial tenu à disposition de la commission. La durée ensuite : quand la technique sert à intercepter des correspondances et non seulement des données de connexion, l’autorisation ne peut excéder quarante-huit heures, contre quatre mois en droit commun.
Côté judiciaire, le régime ouvert par la loi du 3 juin 2016 est volontairement plus étroit : recueil des données techniques de connexion et de localisation, pour une durée de deux mois renouvelable deux fois, dans le champ de la criminalité organisée. Les fonctions de géolocalisation et d’interception ont été écartées parce que le code de procédure pénale a déjà ses propres régimes pour cela. La loi narcotrafic a assoupli les deux versants, en autorisant notamment l’introduction dans un lieu privé, de nuit si nécessaire, à l’insu de l’occupant, avec exclusion des cabinets d’avocats, des entreprises de presse, des cabinets médicaux et des domiciles de magistrats.
Le défaut de fond n’a pas évolué depuis 2015 : l’appareil capte tous les terminaux du périmètre, et non seulement la cible. Et son contrôle reste difficile, le Défenseur des droits relevant dès 2017 que la collecte par IMSI-catcher est décentralisée, effectuée localement, sans traçabilité complète, ce qui empêchait la CNCTR d’exercer le contrôle prévu par la loi. La centralisation au GIC a comblé une partie du trou.
Qui a le droit de lire
Le principe est une cloison. Le renseignement relève de la police administrative, donc de la prévention, et non de la recherche de preuves. Les données sont couvertes par le secret de la défense nationale et centralisées au sein du GIC. Y accèdent les agents individuellement désignés et habilités du service demandeur, la CNCTR, qui dispose d’un accès permanent, complet, direct et immédiat, et la formation spécialisée du Conseil d’État. Ni le parquet, ni le juge d’instruction, ni l’officier de police judiciaire. Les durées de conservation vont de trente jours à quatre ans selon le type de données.
Sauf que la cloison a des portes. La première est l’article 40 du code de procédure pénale, et elle est assumée : l’article L. 811-2 du code de la sécurité intérieure y renvoie explicitement, l’usage d’une technique de renseignement ne faisant pas obstacle à l’obligation d’aviser le procureur. Ce qui remonte, c’est une information, pas le produit technique.
La deuxième est la note blanche, et c’est celle qui compte politiquement. Document non signé, sans indication de source ni de procédure, auquel le juge administratif reconnaît une forme de présomption de vérité lorsqu’il est précis et circonstancié, de sorte que la personne visée doit renverser cette présomption par des preuves nombreuses et concordantes. Bonne chance. Le juge judiciaire a posé ses limites récemment, la Cour de cassation admettant qu’un JLD autorise une visite domiciliaire au vu des seuls éléments d’une note blanche mais sans pouvoir les interpréter ni les extrapoler, et imposant au préfet de produire autre chose si la personne conteste sérieusement.
La troisième porte est latérale et s’ouvre rapidement. Le Conseil constitutionnel avait pourtant marqué le coup dans sa QPC du 9 juillet 2021 en validant le partage entre services de renseignement mais en censurant les dispositions de l’article L. 863-2 qui autorisaient certaines administrations à leur communiquer des informations. La loi narcotrafic a néanmoins assoupli les transmissions du premier cercle vers le second cercle, et surtout ouvert le flux inverse : le parquet compétent en matière de criminalité organisée peut désormais transmettre aux services des éléments de toute nature figurant dans ses procédures. La justice alimente le renseignement, et la séparation des pouvoirs prend un coup au passage.
Comment ces données sont gardées
Le cadre est public, les modalités techniques ne le sont pas. Le texte de référence est l’IGI 1300 dans sa version du 9 août 2021 : tout système traitant des informations classifiées Secret ou Très Secret doit être homologué, avec des produits agréés, des zones protégées et l’habilitation du personnel. L’homologation n’est pas une certification technique, c’est une décision formelle d’acceptation du risque résiduel, datée et signée par une autorité qui s’engage.
Sur le chiffrement lui-même, la règle est l’agrément ANSSI, décision par laquelle l’agence reconnaît qu’un produit évalué est apte à protéger des informations classifiées au niveau et selon les conditions d’emploi spécifiées. L’agence est membre de droit de chaque commission d’homologation quel que soit le niveau. Les chiffreurs sont eux-mêmes des ACSSI au titre de l’instruction 910, inventoriés et tracés. Et le chiffrement ne suffit jamais dans ce cadre : l’IGI 1300 impose aussi des exigences de sécurité physique et de protection contre les signaux parasites compromettants, l’ANSSI étant l’autorité nationale en matière de TEMPEST.
Ce qu’on ne saura pas : les algorithmes retenus, les longueurs de clés, les produits précis employés par le GIC ou la DGSE. Classifiés. Personne extérieure au cercle habilité ne peut le vérifier, et c’est structurel.
Le quantique arrive après le problème
Non, une IA ne casse pas AES. Il n’existe aucun lien crédible entre l’apprentissage machine et la cryptanalyse d’un algorithme symétrique correctement implémenté. Là où elle déplace le curseur, c’est autour du chiffrement : recherche automatisée de vulnérabilités dans les implémentations, ingénierie sociale contre des personnels habilités, exploitation à grande échelle de données déjà sorties par d’autres moyens. L’ANSSI accompagne d’ailleurs les centres d’évaluation pour développer des compétences en analyse des canaux auxiliaires de certains algorithmes post-quantiques, ce qui dit assez bien où se trouve le vrai terrain.
Le quantique, lui, menace la partie asymétrique, donc les échanges de clés et les signatures, pas la partie symétrique de 256 bits. Aucun ordinateur quantique pertinent sur le plan cryptographique n’existe, et la feuille de route présentée par l’ANSSI situe son arrivée entre 2035 et 2040, avec un point d’interrogation assumé. Le danger est donc différé et il s’appelle « Harvest Now, Decrypt Later » : intercepter et stocker aujourd’hui du trafic chiffré pour le déchiffrer plus tard. Une correspondance diplomatique ou un brevet gardent leur valeur bien au-delà de dix ans, et un acteur étatique n’a aucune raison d’attendre qu’une machine existe pour commencer sa moisson.
D’où le calendrier français, le plus agressif d’Europe. Le 16 juin 2026, à France Quantum, l’ANSSI a annoncé deux dates : 2027 pour l’arrêt des certifications aux produits sans cryptographie post-quantique, 2030 pour que les achats des administrations et des entreprises n’incluent plus que des solutions résistantes. La méthode retenue est l’hybridation, un algorithme post-quantique combiné à un classique éprouvé, prudence justifiée puisque plusieurs candidats post-quantiques ont subi des attaques classiques ces dernières années. C’est la même logique que celle testée grandeur nature quand l’Eurosystème a fait passer des signatures post-quantiques dans TARGET2, et la même que celle qui a poussé Google à mettre du post-quantique dans la boot ROM du Pixel 11. Elle s’inscrit dans un mouvement plus large, celui de la course française à la souveraineté quantique.
Pour les données de renseignement elles-mêmes, le scénario de moisson est peu pertinent : systèmes non exposés sur Internet, locaux situés en zone protégée, TEMPEST, conservation courte. Le risque porte sur le trafic en transit et sur les archives à longue durée de vie. Ce qui tombe, historiquement, ce n’est presque jamais l’algorithme. C’est l’implémentation, la gestion des clés, ou la personne habilitée.
Ce qu’il faudrait changer
Revenons une seconde fois à 1983, parce que ce qui rend cette affaire instructive, ce n’est pas qu’un président ait abusé du dispositif. C’est la mécanique. Le tribunal a relevé que les décisions du chef de l’État avaient été relayées sans aucune réticence ni réserve par tous ses gouvernements. Le verrou n’a pas sauté, il n’a jamais été actionné.
Le cadre actuel rend la reproduction plus difficile. Les avis défavorables de la CNCTR ont toujours été suivis par le Premier ministre, encore en 2024, et la commission peut saisir le Conseil d’État lorsqu’ils ne le sont pas. Les parlementaires, magistrats, avocats et journalistes bénéficient d’un régime renforcé. La loi de 2015 protège l’agent qui signale des illégalités. Mais les points de fragilité tiennent en peu de choses : une finalité 5° assez élastique pour faire entrer un mouvement social sans que personne mente, un mécanisme d’entourage qui permet de surveiller quelqu’un sans jamais le cibler, une personne concernée qui n’est jamais informée et ne peut donc pas se défendre, et des échanges avec les services étrangers que la CNCTR signale encore en 2025 comme non encadrés.
Les mesures qui répareraient vraiment quelque chose sont connues, et aucune n’est gratuite. Rendre l’avis de la CNCTR conforme au droit, puisqu’il l’est déjà en fait, ne retire aucune capacité et ne transforme pas une convention en garantie. Passer les techniques les plus intrusives devant un juge judiciaire, puisqu’elles ont exactement les mêmes effets que leurs équivalents judiciaires qui, eux, passent devant un magistrat. Resserrer la finalité 5° pour qu’elle vise la violence plutôt que la contestation. Notifier la personne a posteriori, quand la surveillance est close et n’a rien donné, est la mesure la plus conforme à la jurisprudence de la CEDH et la plus combattue par les services, parce que sans elle, il n’y a pas de contentieux, donc pas de jurisprudence, donc pas d’autorégulation. Encadrer légalement les échanges avec les partenaires étrangers, qui demeurent la voie de contournement la plus courante. Formaliser la note blanche, car un document bénéficiant d’une présomption de vérité, sans être rédigé sous aucune garantie de forme, constitue l’outil idéal pour une opération politique.
Et une mesure technique qui vaut toutes les autres : la journalisation inaltérable, en mode append-only, hors de portée de l’administrateur système lui-même. Chaque requête horodatée et signée sur un support que personne ne peut réécrire. Elle ne réduit aucune capacité opérationnelle, ne protège aucun trafiquant, ne ralentit aucune enquête.
Reste le chiffrement, seul point du dossier où la logique d’élargissement s’est inversée. L’amendement imposant des portes dérobées aux messageries a été rejeté en séance, le Sénat a répliqué avec l’article 16 bis du projet de loi Résilience qui interdit d’imposer aux fournisseurs des dispositifs affaiblissant volontairement la sécurité, et ce texte est bloqué depuis des mois pour ce seul désaccord alors que la France est déjà en retard sur la transposition. Quinze mille entités françaises attendent pendant que l’exécutif et le Parlement se disputent un article. Je comprends l’argument opérationnel des services, entre soixante et quatre-vingts pour cent des communications passent désormais par des applications chiffrées et les mécanismes d’interception classiques deviennent inopérants. Mais la solution technique proposée n’existe pas : on ne fabrique pas une faille qui ne s’ouvre que pour les bonnes personnes.
Je laisse volontairement de côté le règlement européen CSAR et le scan des messageries, qui méritent leur propre traitement et leur propre trajectoire chaotique.
Le paradoxe, c’est que le cadre français est plutôt bon sur le papier, et la CEDH l’a d’ailleurs reconnu fin 2024 en validant l’équilibre de la loi et le rôle de la CNCTR. Mais la trajectoire de dix ans est univoque, les finalités s’élargissent, la détection s’industrialise, les échanges se fluidifient, et le seuil des cent mille demandes annuelles a été franchi pour la première fois en 2025. Chaque brique, prise isolément, est défendable. L’empilement augmente mécaniquement la surface d’un détournement possible, quel qu’en soit l’auteur et quelle que soit sa couleur politique. La traçabilité inaltérable est la seule mesure de toute cette liste que je considère comme non négociable, parce qu’on connaît déjà le prix de son absence : vingt ans pour qu’une affaire sorte, et des peines avec sursis au bout.
Sources
- Loi n° 2015-912 du 24 juillet 2015 relative au renseignement, Légifrance
- Loi n° 2025-532 du 13 juin 2025 visant à sortir la France du piège du narcotrafic, Légifrance
- Conseil constitutionnel, décision n° 2025-885 DC du 12 juin 2025
- Loi n° 2026-791 du 16 août 2026 actualisant la programmation militaire, Légifrance
- Conseil constitutionnel, décision n° 2026-907 DC du 6 août 2026
- Conseil d’État, avis du 26 mars 2026 sur le projet de loi d’actualisation de la LPM
- CNIL, délibération n° 2026-010 du 5 février 2026
- CNCTR, rapport d’activité 2025 et fiche « Les techniques de renseignement contrôlées »
- IGI n° 1300 du 9 août 2021 sur la protection du secret de la défense nationale, SGDSN
- ANSSI, cryptographie post-quantique et protection du secret, cyber.gouv.fr
- Tribunal correctionnel de Paris, jugement du 9 novembre 2005, affaire des écoutes de l’Élysée